 LocArk
适合这些需求
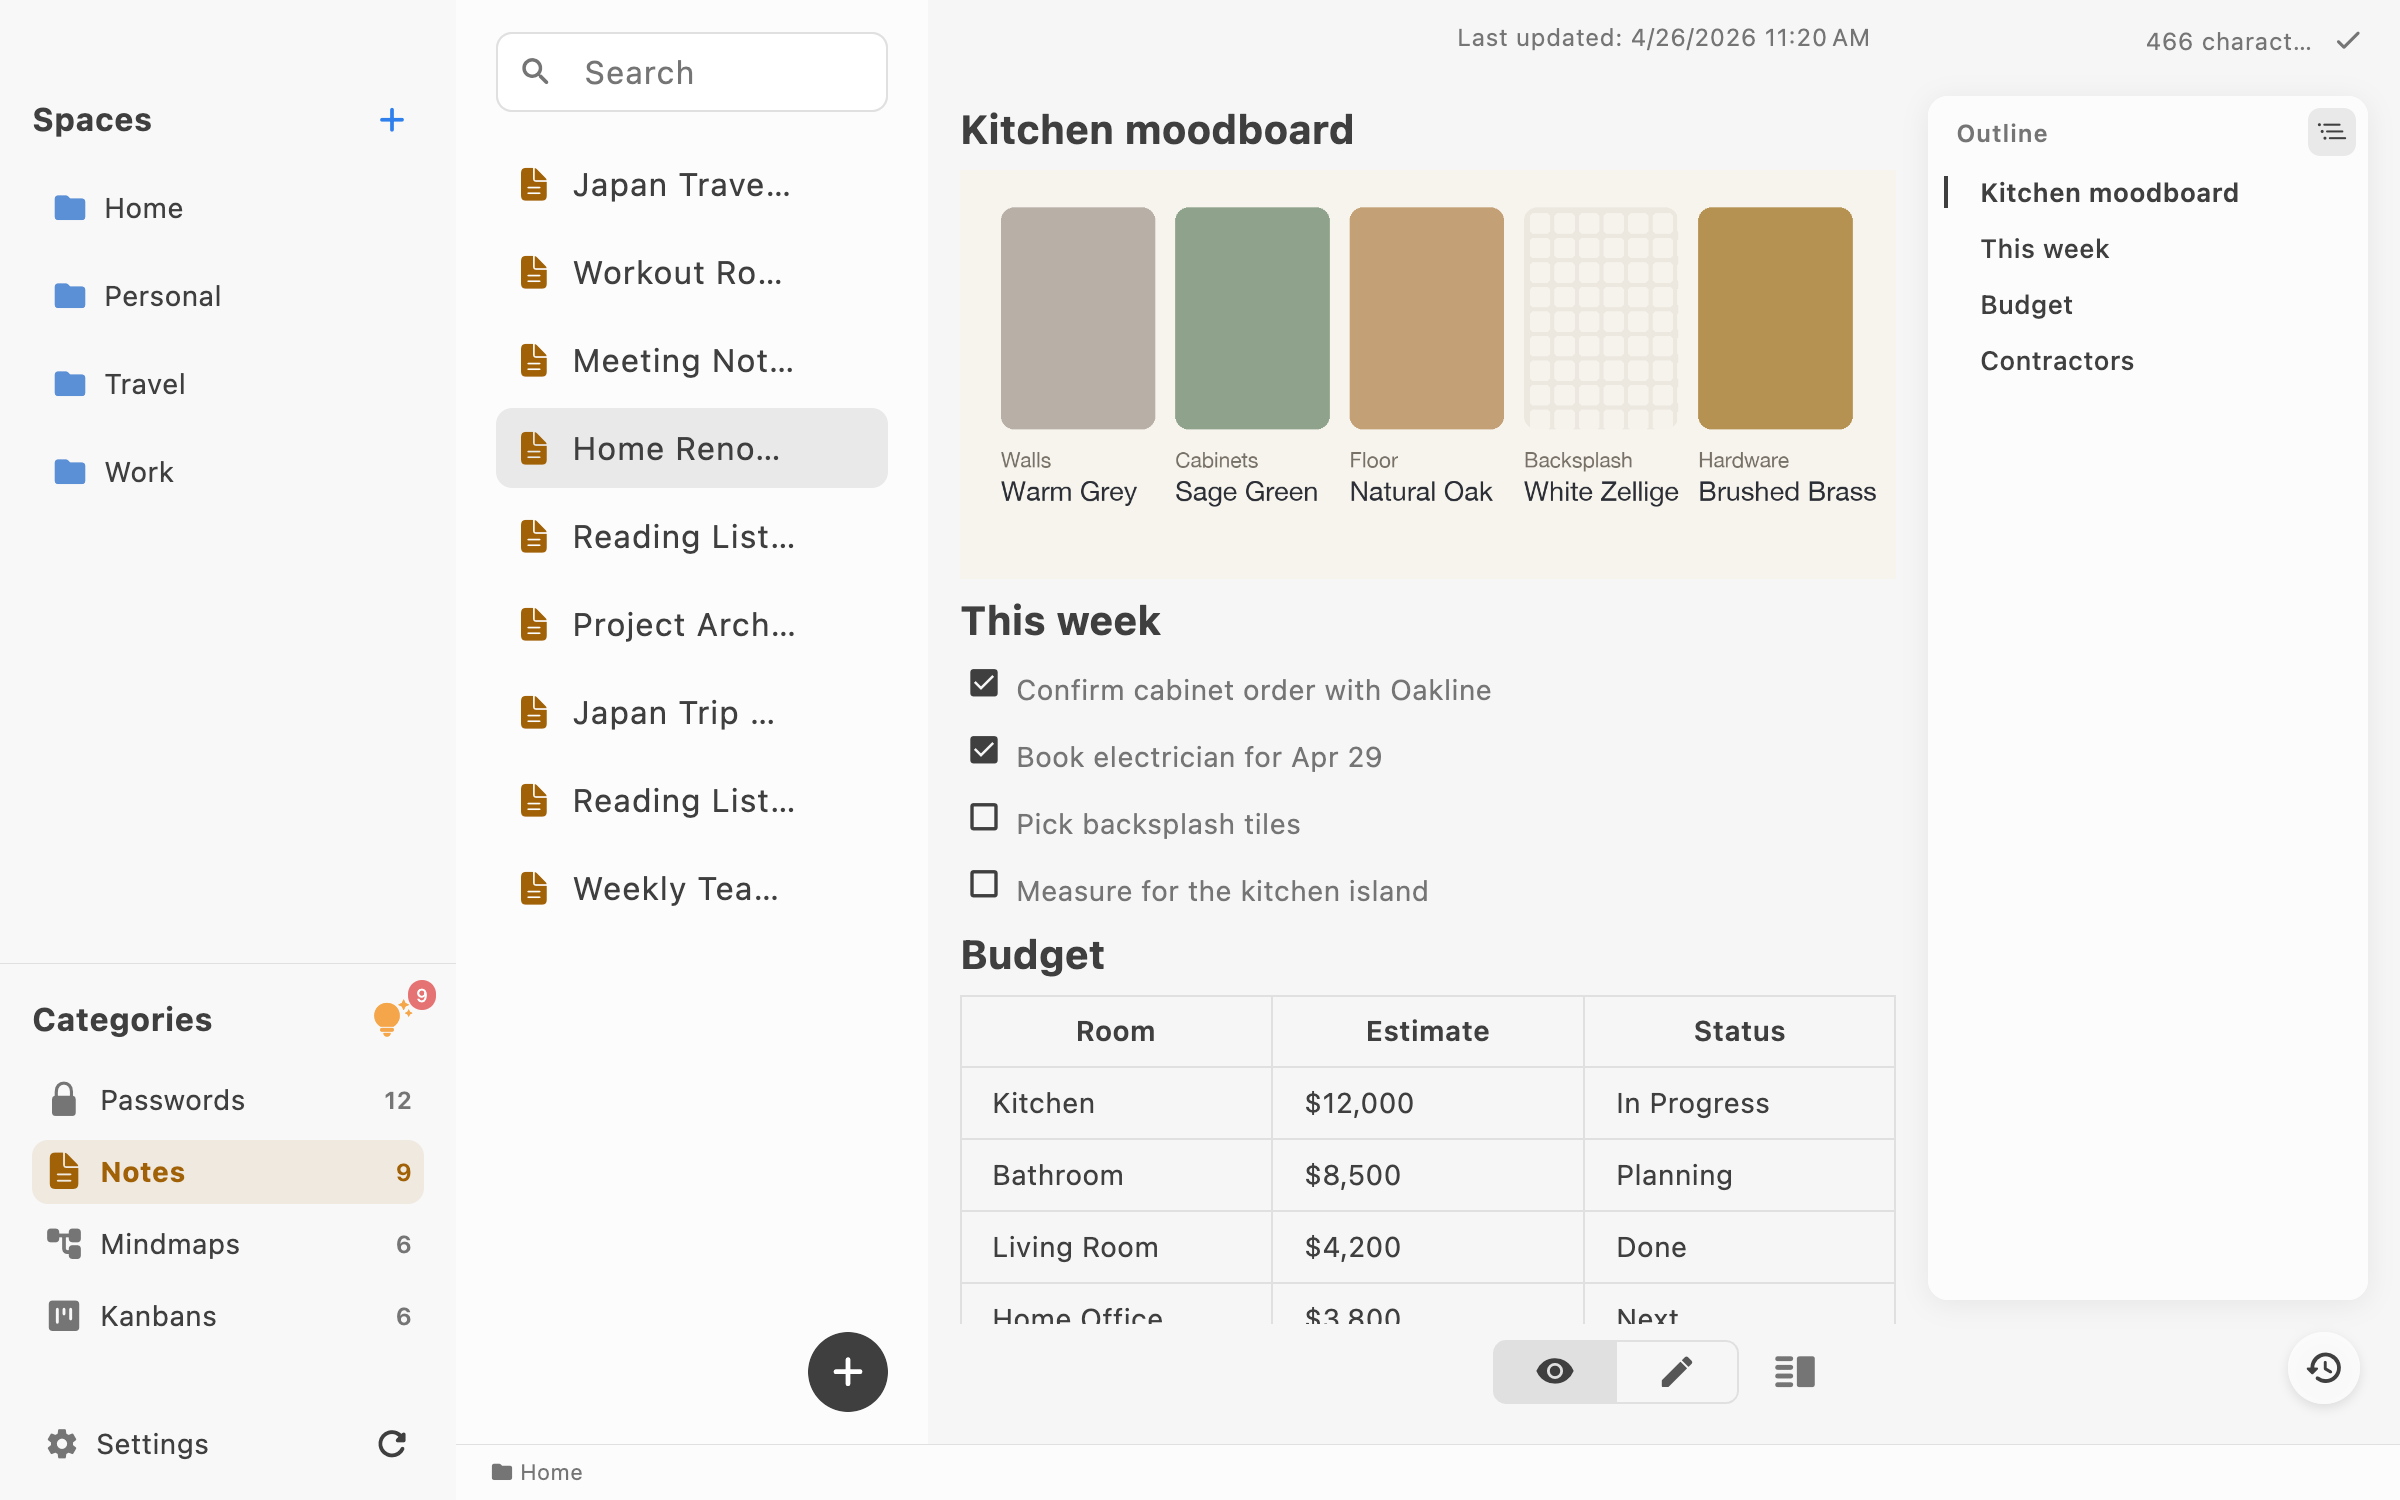
- 把个人 Markdown 笔记保存在您选择的位置
- 离线访问私密知识工作区
- 在一个加密资料库中管理笔记、密码条目、看板和脑图
- 自行选择备份方式和可选的文件同步服务
- 通过可读导出检查或迁移内容
存储、加密、联网和恢复是四个不同边界。LocArk 将它们分别说明,而不是把“私密”包装成一个笼统开关。
创建新工作区时,LocArk 会要求设置主密码,并以 V2 加密格式写入新的笔记数据。历史明文资料库继续兼容读取,只有在您手动迁移到新的 V2 加密存储位置后,才会改用加密格式。
工作区位于您选择的文件夹中;LocArk 不会把私密笔记内容上传到托管的 LocArk 内容账号。
无需依赖网络即可创建、编辑、组织和搜索本地工作区。应用商店安装和授权检查与私密内容存储相互独立。
可以备份完整的加密工作区文件夹用于恢复,也可以在需要检查或迁移内容时导出可读归档。
可核验的安全设计
LocArk 使用分层的本地加密设计。以下说明针对当前 V2 工作区,不把“文件已加密”扩大为所有设备状态都安全。
产品行为核验日期:2026 年 8 月 28 日。
受支持的工作区条目和由 LocArk 管理的附件在写入 V2 工作区前,先在本地使用 AES-256-GCM 加密。
主密码通过 Argon2id 派生密钥加密密钥,再由它保护随机生成的数据加密密钥;工作区文件由数据密钥加密。启用密钥缓存时,数据密钥可能保存在操作系统受保护的凭据存储中。
LocArk 不接收或同步您的私密工作区内容。如果选择第三方同步文件夹,加密文件会通过该服务移动,并受其可用性和元数据规则影响。
加密会保护笔记内容和 V2 附件,但存储或同步服务仍可能看到目录名称、文件大小、时间戳等文件系统元数据。如果这些信息也属于您的威胁模型,请不要在项目或目录名称中写入敏感内容。
四步本地工作流
先使用非敏感演示内容,确认存储、离线、备份和恢复方式,再迁移重要笔记。
选择本地文件夹,或已经完成同步且值得信任的同步文件夹。创建新数据前,LocArk 会检查是否已有资料库或存在同步未完成的状态。
主密码用于保护工作区加密密钥。如果没有已解锁设备仍可使用,并且受保护的数据密钥也已无法访问,LocArk 无法替您重置密码。
创建几篇演示 Markdown 笔记并粘贴一张非敏感本地图片,断开网络,确认所需流程仍可正常使用。
将整个工作区复制到独立备份位置并测试恢复。同步可以分发变更,但不能替代备份。
用于合适的场景
本地加密可以减少对托管内容服务的依赖,但仍需要安全设备、可靠密码、独立备份和对同步冲突的管理。
集中回答安全性、同步和可迁移性方面最重要的问题。
新建工作区默认加密。为了兼容历史数据,旧明文工作区仍然可以读取,并可由用户手动迁移到新的 V2 加密存储位置。
LocArk 不提供托管的内容同步。在平台支持相应位置时,您可以使用 iCloud Drive、Dropbox、OneDrive 文件夹,或由自己通过 Git 管理的文件夹。LocArk 不控制这些工具;打开工作区前,应先等待文件同步完成。
LocArk 无法重置主密码。已经持有受保护数据密钥的设备可能仍可继续使用;如果没有已解锁设备仍可使用,并且数据密钥也已无法访问,加密工作区将无法恢复。
可以。应用可以把可读内容导出为受密码保护的加密 ZIP 或标准 ZIP。解压后的内容可直接阅读,因此导出文件也属于敏感数据,使用完成后应清理临时副本。
不等同。删除、损坏或冲突变更也可能被同步。请为完整工作区保留独立副本,并定期确认该副本能够打开或恢复。